Incibe pone a prueba su seguridad con un simulacro de ciberataque "crítico" para mejorar su preparación
El Instituto Nacional de Ciberseguridad (Incibe), entidad dependiente del Ministerio de Transformación Digital y de la Función Pública, a través de la Secretaría de Estado de Digitalización e Inteligencia Artificial, ha puesto a prueba su seguridad este miércoles con un simulacro de ciberataque "crítico" para mejorar su preparación y respuesta ante este tipo de incidentes.
España18 de septiembre de 2024 RML
Este simulacro de alto impacto, dirigido a reforzar la seguridad de sus sistemas de información y servicios digitales, ha servido también como demostración para reforzar sus capacidades de detección, mitigación y respuesta ante incidentes.
Este ejercicio, presentado en una rueda de prensa ante medios de comunicación, es parte de la estrategia de Incibe para incrementar la visibilidad de sus servicios públicos y preparar a sus equipos ante posibles amenazas reales.
LA CIBERSEGURIDAD, "UNA RESPONSABILIDAD COMPARTIDA"
Félix Barrio, director general de la institución de la ciberseguridad española, ha realizado una bienvenida institucional en la que ha destacado "la importancia" de llevar a cabo estos ciberejercicios para mejorar las capacidades de la entidad y sensibilizar a la sociedad sobre la creciente relevancia de la ciberseguridad en el entorno digital.
La ciberseguridad, en palabras del director de la entidad, "no es solo un desafío técnico", sino que constituye "una responsabilidad compartida que afecta a todos los sectores de nuestra sociedad".
La institución desarrolla anualmente varios ciberejercicios que permiten a los operadores estratégicos de la economía española, y empresas del IBEX 35, evaluar su capacidad de resistencia ante un simulacro de ciberataque del que se extraen indicadores de resiliencia.
UN ATAQUE 'RANSOMWARE'
En esta ocasión, ha sido la propia agencia del Gobierno la que se ha sometido a sí misma a un ciberataque en modo simulacro, recreando un escenario de ataque avanzado y crisis realista, en el que un grupo de ciberdelincuentes (Red Team) lanza un ataque de ransomware e intentos de intrusión en los servicios gestionados por Incibe.
El simulacro ha recreado un escenario de ataque avanzado y crisis realista, en el que el Red Team, explotando algún tipo de vulnerabilidad en los sistemas, ha conseguido lanzar un ataque de ransomware sobre la infraestructura que soporta los servicios gestionados por Incibe.
Esta simulación permite a los equipos expertos de protección en ciberseguridad del ente (Blue Team) probar y mejorar los procedimientos a utilizar en todas las fases de gestión de un ciberincidente (preparación, identificación, contención, mitigación, recuperación y actuación post incidente).
MITIGACIÓN DE INCIDENTES
Como institución "clave" en la seguridad digital en España, Incibe forma parte de "los posibles objetivos de grupos cibercriminales", lo que hace "prioritario" entrenar "de forma continua" sus capacidades de contención y respuesta.
Desde el año 2012, la entidad ha ofrecido ediciones anuales de simulacro a más de 160 empresas estratégicas españolas, a través de su programa CyberEx, proporcionando las herramientas necesarias para capacitarles en la respuesta ante incidentes de seguridad.
Este año, se espera que 30 nuevas empresas se incorporen en esta iniciativa, ampliando así la red de organizaciones preparadas ante amenazas cibernéticas. Además desde el Instituto se ha subrayado la importancia de la coordinación con las autoridades competentes y otros equipos de respuesta, como elementos clave en la detección y mitigación de ciberataques.
Durante el simulacro, se mostraron las acciones de respuesta, la activación de servicios en contingencia y la recuperación de servicios en producción. Los incidentes tipo 'ransomware' tienen el potencial de impactar no solo en los servicios del Instituto, sino también en los sectores críticos y estratégicos que dependen de su seguridad digital.
La demostración incluyó una analogía para ilustrar cómo estos ataques no solo buscan deshabilitar servicios, sino también poner a prueba la capacidad del organismo para detectar, mitigar y recuperarse ante incidentes cibernéticos.
BALANCE DE CIBERSEGURIDAD 2023
Durante 2023, se gestionaron desde Incibe 83.517 incidentes de ciberseguridad, de los que más de 58.000 afectaron a la ciudadanía (usuarios de Internet) y el resto --más de 22.000-- a las empresas privadas (incluidas las pymes, micropymes y autónomos). Además, se identificaron 183.077 sistemas vulnerables.
En el marco de los incidentes a operadores esenciales y críticos se gestionaron 237. Estas empresas o servicios, que son indispensables para el buen funcionamiento diario de la sociedad, e incluyen a sistemas financieros y tributarios, al transporte, a la energía, a las Tecnologías de la Información y Comunicación (TIC) y al agua.
Además gestionó más de 26.200 incidentes afectados por virus informáticos u otros softwares maliciosos, de los cuales 621 fueron secuestros digitales (ransomware) donde los ciberdelincuentes bloquearon el acceso a los archivos o sistemas, pidiendo dinero para devolvérselos a las víctimas.
Últimas noticias
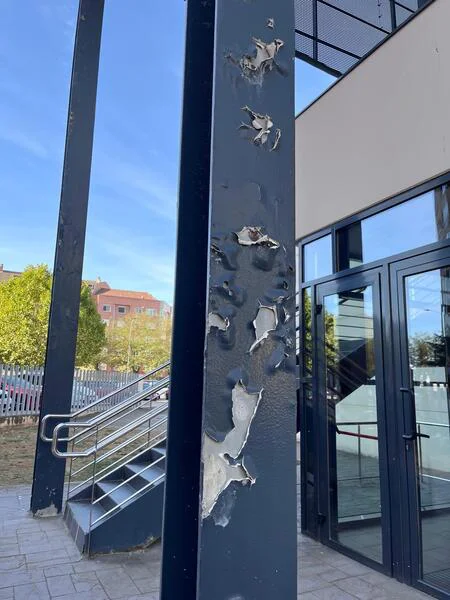
Exigen un plan de mantenimiento inmediato ante el deterioro exterior del CREDEI en León
RML
León27 de septiembre de 2026El entorno del Centro de Referencia Estatal de Atención a Personas en Situación de Dependencia presenta signos de abandono y deterioro en sus áreas exteriores.
Te puede interesar
El Incibe asesora a una pequeña empresa víctima de una estafa de 50.000 euros en la compra de perfumes
RML
España27 de septiembre de 2026El servicio Tu Ayuda en Ciberseguridad ha asistido a la propietaria de un negocio tras recibir productos falsificados e incompletos encargados a un proveedor chino.
Un fallecido tras despeñarse en Torrecerredo y una senderista herida en el Jou Sin Tierre en Cabrales
RML
España25 de septiembre de 2026El Servicio de Emergencias del Principado de Asturias intervino este jueves en el rescate de un montañero fallecido tras precipitarse en Torrecerredo y en la evacuación hospitalaria de una turista lesionada en el Jou Sin Tierre.
El artesano leonés Juan Patricio Díez, premiado en la Gala Nacional de la Pesca Río de la Vida
RML
España25 de septiembre de 2026La II Feria de Pesca Río de la Vida concluyó en Arroyo de la Encomienda tras reunir a 6.000 visitantes y galardonar en su V Gala Nacional al leonés Juan Patricio Díez en la categoría de artesanos.
El Tribunal Supremo ratifica ocho años y medio de inhabilitación para el expresidente de la Diputación de León
RML
España24 de septiembre de 2026El Tribunal Supremo confirmó la condena de ocho años y medio de inhabilitación por prevaricación al expresidente de la Diputación de León, Marcos Martínez Barazón, junto al excoordinador general y el exinterventor de la institución por la trama de la Operación Púnica.
Lo más visto

El primer premio de la Lotería Nacional cae íntegro en León con el número 81.499
SILVIA RAPOSO
26 de septiembre de 2026El sorteo de la Lotería Nacional celebrado este sábado 26 de septiembre ha dejado el primer premio en la ciudad de León, agraciado con 600.000 euros al número.
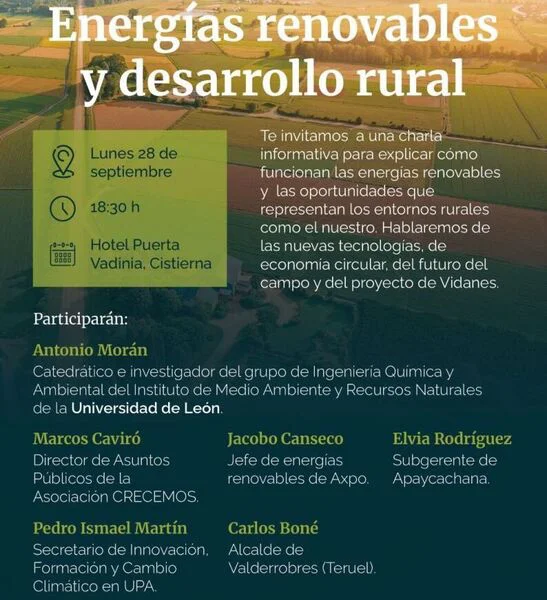
Cistierna acoge un foro abierto sobre energías renovables y desarrollo rural
RML
Montaña Leonesa27 de septiembre de 2026El Hotel Puerta Vadinia de Cistierna alberga este lunes 28 de septiembre a las 18:30 horas una jornada centrada en la transición energética y la economía circular.

La Primitiva deja un premio de segunda categoría de más de 49.000 euros en Fabero
RML
Provincia27 de septiembre de 2026Un boleto del sorteo de La Primitiva sellado en el municipio leonés de Fabero ha obtenido un premio de 49.213 euros al acertar cinco números más el complementario.
El Incibe asesora a una pequeña empresa víctima de una estafa de 50.000 euros en la compra de perfumes
RML
España27 de septiembre de 2026El servicio Tu Ayuda en Ciberseguridad ha asistido a la propietaria de un negocio tras recibir productos falsificados e incompletos encargados a un proveedor chino.
Atendidas tres personas por inhalación de humo tras incendiarse una sartén en una vivienda de León
RML
León27 de septiembre de 2026Tres personas han recibido asistencia médica este domingo por intoxicación de humo en el incendio de un piso situado en la plaza del Bierzo de la capital leonesa.