El Instituto Nacional de Ciberseguridad interviene ante un ataque organizado con bots a una plataforma de venta de entradas
RML
El ataque informático consistió en una acción combinada que afectó a la estabilidad técnica de la plataforma y a su actividad comercial. Mediante el uso de redes de bots, los atacantes saturaron el sistema informático de la distribuidora mediante técnicas de denegación de servicio durante las horas de lanzamiento de eventos con alta demanda en el mercado. Esta saturación facilitaba un bloqueo sistemático de las localidades disponibles para simular una situación de escasez en el canal oficial, permitiendo a revendedores externos ofrecer los pases a precios elevados y adquirirlos de forma legítima únicamente cuando el sistema liberaba los asientos reservados de forma automática.
La problemática detectada incluyó también la distribución en internet de pases falsificados que incorporaban elementos visuales y logotipos de la identidad corporativa de la firma afectada, lo que generó confusión entre los compradores. Ante las repercusiones económicas y el menoscabo reputacional derivado de estas prácticas, la dirección de la compañía se trasladó a las dependencias técnicas situadas en la ciudad de León para coordinar los protocolos de respuesta y mitigación de los dos incidentes de seguridad que comprometían su operativa.
El plan de contingencia establecido determina la necesidad de recopilar de manera pormenorizada todas las evidencias técnicas del fraude para su posterior traslado a las Fuerzas y Cuerpos de Seguridad del Estado. El protocolo incluye el rastreo activo en la red para identificar las direcciones web fraudulentas, la solicitud formal de retirada de los productos falsos en las plataformas de reventa y la emisión de avisos públicos para redirigir a los usuarios de forma exclusiva hacia los canales de comercialización oficiales. Asimismo, en el supuesto de constatarse una quiebra de la seguridad en los datos personales de los clientes, las directrices estipulan una comunicación obligatoria a la Agencia Española de Protección de Datos en un plazo inferior a las 72 horas.
En la vertiente de la infraestructura tecnológica, las medidas correctoras se centran en el filtrado del tráfico de datos no legítimo mediante reglas específicas de bloqueo de accesos sospechosos y la implantación de redes de distribución de contenidos para descentralizar la carga de los servidores. El refuerzo técnico incorpora sistemas de prevención de accesos automáticos, limitaciones transitorias de compra por dirección IP, el establecimiento de tiempos máximos de reserva y la habilitación de colas virtuales de espera, complementado con un análisis conjunto con el proveedor de alojamiento para remitir la información al equipo de gestión de incidencias.


El IV Festival Quimeras programa encuentros estudiantiles con Chiki Fabregat y Alba Quintas y aborda la narrativa en el medio rural

Las asociaciones de suboficiales denuncian la precariedad laboral en las Fuerzas Armadas ante el Día de la Fiesta Nacional

Citan como investigado al director general de Quirón Prevención en la causa contra Alberto González Amador

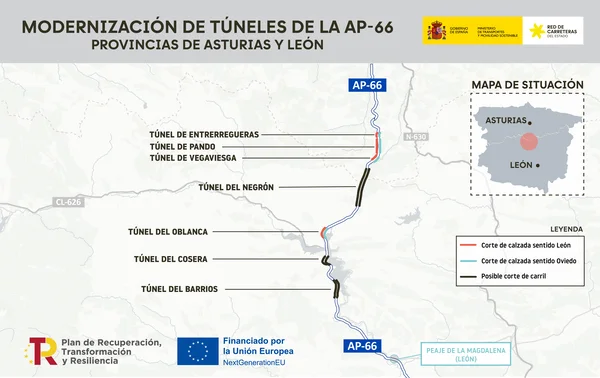
Las obras de aglomerado obligan a realizar cortes alternativos de calzada en cuatro túneles de la AP-66

Las organizaciones agrarias convocan una gran tractorada en Madrid para el 28 de octubre

Detenido un hombre de 26 años en Ponferrada por un presunto delito de tráfico de drogas y localizado otro varón por realizar pintadas vandálicas

El Ayuntamiento de León elevará al próximo Pleno Municipal la nueva ordenanza reguladora de la tasa de residuos para adecuar el servicio a las exigencias legales

Fallece a los cien años el jurista Juan Rodríguez García-Lozano, decano emérito del Colegio de la Abogacía de León y padre del expresidente del Gobierno

Entrega de los quintos premios del certamen Mi libro preferido a estudiantes de Educación Secundaria de Castilla y León