
Incibe interviene en el robo de un millón de euros perpetrado por un empleado contra su propia empresa
RML
El Instituto Nacional de Ciberseguridad (Incibe) ha prestado asistencia técnica a una empresa de ámbito internacional víctima de un fraude interno valorado en un millón de euros. El incidente se originó cuando un empleado de la propia organización introdujo código malicioso en los sistemas críticos para modificar las pasarelas de pago del sitio web corporativo, desviando los fondos de manera ilegal.
Tras detectar el desfalco, los responsables de la seguridad informática de la entidad realizaron una auditoría de sus sistemas y hallaron evidencias de alteraciones no autorizadas en el gestor de contenidos (CMS) y en las copias de seguridad almacenadas en la nube. Según los análisis preliminares, estas modificaciones se habrían estado produciendo de forma continuada durante varios años sin ser detectadas por las herramientas de monitorización habituales.
La compañía reportó además un comportamiento anómalo en sus equipos de trabajo y dispositivos móviles, que presentaban ejecuciones autónomas de procesos, lo que reforzó la sospecha de una intrusión persistente. En un intento inicial por frenar el ataque, la empresa optó por dar de baja su dominio principal y crear uno nuevo. Sin embargo, las modificaciones no autorizadas reaparecieron de forma inmediata en el nuevo entorno digital, lo que motivó la petición de ayuda urgente al servicio 017.
El protocolo de respuesta ante esta crisis ha incluido una serie de medidas técnicas obligatorias. Se ha instado a la empresa a aislar de inmediato los dispositivos infectados de la red local para proceder a su análisis y limpieza profunda. Entre las recomendaciones figura el uso de soportes físicos internos para las copias de seguridad, el despliegue de cortafuegos y sistemas antimalware actualizados, así como el restablecimiento de los equipos a sus valores de fábrica mediante discos de rescate si la persistencia del código dañino continúa.
En el plano legal y administrativo, el procedimiento establecido requiere la recopilación exhaustiva de evidencias digitales para interponer la denuncia correspondiente ante las Fuerzas y Cuerpo de Seguridad del Estado. Asimismo, debido a la posible afectación de datos de carácter sensible durante el tiempo que duró la intrusión, la empresa debe notificar formalmente el suceso a la Agencia Española de Protección de Datos. Para completar la investigación técnica, se ha propuesto la contratación de un perito informático especializado que certifique el alcance total del compromiso de los sistemas.


Un residente de urología del Hospital del Bierzo recibe un galardón en el congreso autonómico por una técnica quirúrgica avanzada en neovejigas

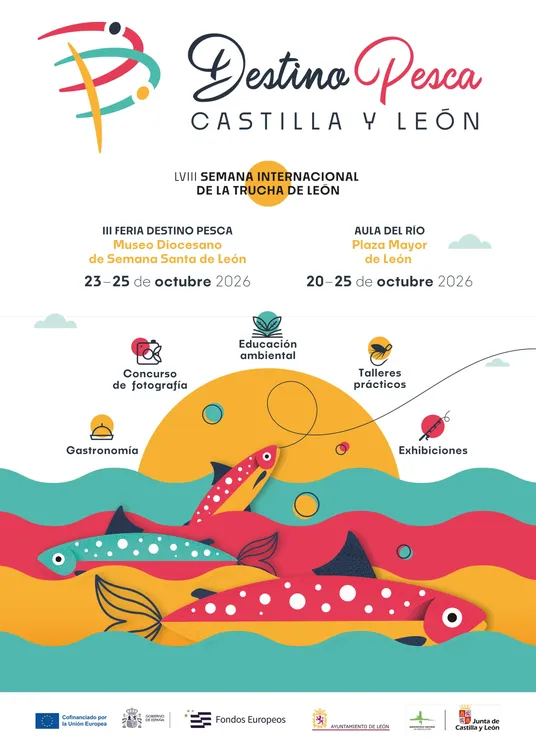
León acoge la tercera edición de la feria Destino Pesca Castilla y León junto a la Semana Internacional de la Trucha

La Universidad de León pone en marcha el programa TalentoCYL para reforzar la orientación profesional y la inserción laboral de los estudiantes

La Guardia Civil y la CiberComandancia participan en la vigésima edición de Enise para exponer sus capacidades contra el ciberdelito

León acogerá las cuartas jornadas de residentes de hematología y hemoterapia con el foco en la formación clínica y el debate científico

El Ayuntamiento de Boñar colapsa: sin personal administrativo, Alcaldía improvisando y una oposición desaparecida

Renfe refuerza las conexiones de alta velocidad entre Asturias, León y Madrid con trenes especiales y más plazas para el puente de Todos los Santos

Colectivos sociales de León y Asturias reclaman un modelo de gestión compartida e inversiones para las cuatro estaciones de esquí de ambos territorios

La Universidad de León pone en marcha el programa TalentoCYL para reforzar la orientación profesional y la inserción laboral de los estudiantes